
Die Antwort als Risiko – was Brüssels neue KI-Aufsicht wirklich reguliert
(Red.) Ein Bericht für Leute, die etwas von digitaler Technik verstehen und interessiert sind, wie die Politik mit der digitalen Information umgeht.
Jahrelang drehte sich der Streit um die digitale Öffentlichkeit um zwei Handgriffe: einen Beitrag löschen und eine Trefferliste sortieren. Wer die Auseinandersetzung um den Digital Services Act verfolgte, sah Aufsichtsbehörden, die Plattformen dazu anhielten, in ihren Augen rechtswidrige Inhalte zu entfernen und ihre Empfehlungssysteme prüfbar zu machen. Am 31. August 2026 hat die Europäische Kommission diese Logik auf ein System übertragen, das keinen der beiden Handgriffe kennt – weil es etwas grundlegend anderes tut. Es schreibt die Antwort selbst.
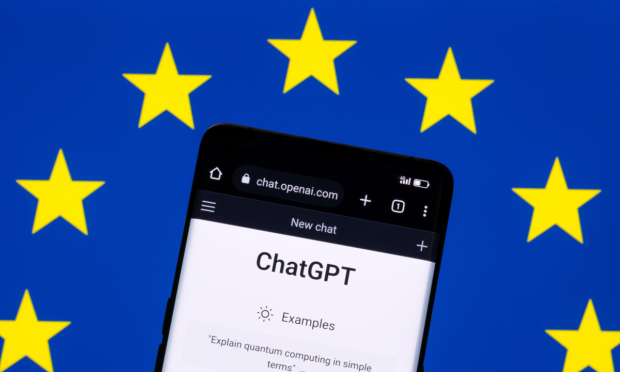
An diesem Tag stufte die Kommission ChatGPT als Very Large Online Search Engine ein, gemeinsam mit Reddit und Roblox, die als Very Large Online Platforms gelten. Damit rückt zum ersten Mal ein eigenständiger KI-Dienst in die schärfste Aufsichtsstufe des europäischen Plattformrechts. Der Auslöser ist schlicht Größe: OpenAI meldete 159,1 Millionen durchschnittliche monatliche Nutzer in der EU – mehr als das Dreifache der gesetzlichen Schwelle von 45 Millionen, die ungefähr zehn Prozent der Unionsbevölkerung entspricht. Reddit meldete 57,2 Millionen, Roblox 46,6 Millionen. Die Zahl bei ChatGPT ist dabei die eigentliche Nachricht: Ein Dienst, den es in dieser Form vor drei Jahren praktisch nicht gab, erreicht heute mehr Europäer als die meisten etablierten Plattformen.
Der Vorgang wirkt technisch, ist aber ein Kategorienwechsel. Bislang beaufsichtigte der DSA Kanäle: Räume, in denen Menschen fremde Inhalte verbreiten, und Maschinen, die vorhandene Seiten ranken. Ein generatives System passt in keine dieser Schubladen sauber hinein. Es verteilt nicht bloß, es erzeugt. Und genau diese Verschiebung – von der Aufsicht über das Verteilen zur Aufsicht über das Erzeugen – ist der eigentliche Gegenstand dieses Textes.
Die Frage, die unter der Meldung liegt
Die Schlagzeile „EU reguliert ChatGPT“ trifft das Entscheidende nicht. Interessant wird es eine Ebene tiefer. Der DSA wurde für Dienste geschrieben, die Information verteilen. Was geschieht, wenn seine Instrumente auf ein System treffen, das Information im Dialog mit dem Nutzer erst hervorbringt – und wer entscheidet dann, welche erzeugte Antwort ein „systemisches Risiko“ darstellt?
Dieser Text trennt dabei streng zwischen zwei Dingen, die in der Aufregung gern verschwimmen. Das eine ist die Fähigkeit: Welche Hebel schafft die Einstufung, und woran setzen sie an? Das andere ist die Absicht: Wozu diese Hebel benutzt werden. Die Fähigkeit lässt sich aus den Rechtstexten und dem bisherigen Vollzug ablesen – sie ist ein Befund. Die Absicht ist eine offene Frage, die niemand seriös für die kommenden Monate entscheiden kann. Wer beides vermischt, produziert entweder Beruhigung oder Alarm. Dem Leser hilft keines von beiden. Die folgende Analyse hält diese Trennung durch: Sie beschreibt, was das Instrument kann, benennt, wer es in der Hand hält, und überlässt die Bewertung dem Leser. Ein Instrument dieser Reichweite verdient eine kalte Beschreibung, keine warme und keine empörte.
Was am 31. August entschieden wurde – und was nicht
Zunächst die Mechanik. Die Kommission ordnete ChatGPT nicht deshalb der Kategorie Suchmaschine zu, weil es ein Chatbot ist, sondern weil der Dienst Informationen aus dem offenen Netz abrufen kann. Diese zweite Funktion – die Websuche – bringt ihn unter die DSA-Definition einer Online-Suchmaschine. Die Kommission spricht von einem hybriden Dienst. Anders als eine klassische Suchmaschine ruft ChatGPT jedoch nicht nur Seiten ab und sortiert sie; es fasst Informationen zusammen, formuliert eigene Antworten und mischt abgerufenes Material mit modellerzeugtem Inhalt. OpenAI hat der Einordnung nicht widersprochen und bestätigt, dass die Suchfunktion als Suchdienst im Sinne des DSA gilt; das Unternehmen bereite die zusätzlichen Anforderungen vor. Die Einstufung folgt damit der Funktionsweise des Dienstes, nicht dem Etikett „Chatbot“.
ChatGPT tritt damit einem Kreis bei, der seit 2023 besteht. Als die Kommission die ersten sehr großen Dienste benannte, standen darauf die vertrauten Namen der Plattformökonomie – Facebook, Instagram, TikTok, YouTube, das damalige Twitter, dazu die Suchmaschinen Bing und Google Search. Die Schwelle war stets dieselbe: 45 Millionen monatliche Nutzer. Neu ist nicht die Stufe, neu ist ihr Bewohner. Zum ersten Mal steht dort ein System, dessen Kernfunktion nicht das Weiterreichen fremder Inhalte ist, sondern das Formulieren eigener.
Von hier läuft eine Frist. Nach Artikel 33 der Verordnung gelten die verschärften Pflichten vier Monate nach der Notifizierung des Anbieters – nicht automatisch vier Monate nach der öffentlichen Bekanntgabe. Die englischsprachigen Kommissionsseiten nennen als Stichtag Januar 2027; eine Vertretungsseite spricht von Ende Dezember 2026. Die Entscheidung selbst und das genaue Notifizierungsdatum hat die Kommission bislang nicht veröffentlicht; ihr Register führt die ChatGPT-Entscheidung noch als nicht verfügbar. Das ist keine Nebensächlichkeit, sondern der erste Hinweis auf ein Muster, das sich durch den ganzen Vorgang zieht: Die Aufsicht ist da, die überprüfbaren Grundlagen sind es noch nicht überall.
Ebenso wichtig ist, was die Einstufung nicht ist. Sie ist eine rechtliche Klassifizierung und der Auslöser für neue Pflichten – keine Feststellung, dass ChatGPT gegen Recht verstoßen oder Schaden angerichtet hätte. Die drei Dienste rückten wegen ihrer Größe in die strengere Kategorie, nicht wegen eines nachgewiesenen Verstoßes. Eine Sanktion setzt ein eigenes Verfahren voraus, mit vorläufigen Feststellungen und der Gelegenheit zur Stellungnahme; ein Bußgeld erfordert vorsätzliche oder fahrlässige Nichterfüllung. Erst danach kann die Kommission eine Geldbuße verhängen, die bis zu sechs Prozent des weltweiten Jahresumsatzes des Anbieters im vorangegangenen Geschäftsjahr erreicht. Wer die Einstufung als Urteil liest, überspringt genau die Schritte, an denen sich später entscheidet, was aus dem Instrument wird.
Auch die Zuständigkeit ist geregelt, und sie ist bemerkenswert. Für die verschärften Pflichten der sehr großen Dienste liegt die Aufsicht ausschließlich bei der Kommission selbst. Coimisiún na Meán, der irische Koordinator für digitale Dienste, bleibt der nationale Ansprechpartner und übernimmt Aufgaben wie die Prüfung des Forscherzugangs. Die politische Exekutive der Union beaufsichtigt also unmittelbar – ein Punkt, auf den zurückzukommen ist.
Zwei Regime auf einem Dienst
Für ChatGPT kommt eine Besonderheit hinzu, die Reddit und Roblox nicht teilen: Der Dienst liegt nun unter zwei Aufsichtsregimen zugleich. OpenAI unterliegt bereits dem europäischen KI-Gesetz, dem AI Act, der Universalmodelle und KI-erzeugte Inhalte adressiert – also Modellentwicklung, das Risikomanagement für allgemeine KI und Transparenzpflichten für maschinell erzeugte Ausgaben. Der DSA setzt an einer anderen Stelle an. Er regelt nicht, wie ein Modell gebaut wird, sondern wie ein Dienst Information in großem Maßstab verbreitet und auf Nutzer und Gesellschaft wirkt.
Der Unterschied klingt akademisch, ist aber folgenreich. Eine einzige ChatGPT-Antwort zu einem politischen Thema kann die Transparenzregeln des AI Act berühren und zugleich DSA-Fragen zu Desinformation, Wahlprozessen oder Grundrechten aufwerfen. OpenAI muss Modelltests, Produktgestaltung, inhaltliche Schutzvorkehrungen und Compliance-Dokumentation über beide Regime hinweg koordinieren. Die Kommission demonstriert damit etwas Grundsätzliches: Sie kann ihr Plattformrecht auf neue KI-Dienste anwenden, ohne auf ein eigenes Gesetz für Gesprächsschnittstellen zu warten. Wer einen großen Chatbot betreibt, erbt zwar nicht automatisch den VLOSE-Status durch die bloße Nutzung von ChatGPT oder seiner Schnittstelle; doch die Folgen reichen weiter – über veränderte Vertragsklauseln, zusätzliche Protokollierung, strengere Schutzmaßnahmen bis zu Beschränkungen einzelner Anwendungsfälle. Für Unternehmen, die eigene Chatbots anbieten, verschiebt sich damit die Frage: Nicht mehr nur das Modell, auch der Dienst als Plattform wird zum Gegenstand der Aufsicht.
Diese Doppelung ist mehr als eine Verwaltungsfrage. Der AI Act und der DSA greifen an verschiedenen Punkten desselben Vorgangs, und zwischen ihnen liegt keine saubere Trennlinie. Was ein Modell in seiner Entwicklung an Schranken erhält, entscheidet mit darüber, welche Antwort am Ende erscheint; was der Dienst an dieser Antwort verantworten muss, wirkt auf die Modellgestaltung zurück. OpenAI steht damit vor der Aufgabe, ein und dieselbe Ausgabe gegen zwei Regelwerke zugleich zu prüfen – und die Frage, welches im Zweifel Vorrang hat, ist bislang nicht ausbuchstabiert.
Was „Risikominderung“ bei einem Antwortsystem bedeutet
Der Kern des DSA für die oberste Stufe ist eine Kette: Ein Dienst muss die von ihm ausgehenden systemischen Risiken bewerten, sie mindern, sich prüfen lassen und darüber berichten. Die Risikobewertung ist mindestens jährlich fällig und vor jeder Änderung, die diese Risiken wesentlich verschieben könnte. Die Kategorien, die das Gesetz vorgibt, lauten: Verbreitung rechtswidriger Inhalte; Beeinträchtigung von Grundrechten wie Privatsphäre und Meinungsäußerung; Wirkungen auf den bürgerlichen Diskurs und auf Wahlprozesse; öffentliche Sicherheit; sowie Schäden für Minderjährige, für die körperliche und geistige Gesundheit und im Bereich geschlechtsspezifischer Gewalt.
An einem klassischen Dienst haben diese Kategorien greifbare Anker. Bei einer Plattform betrifft Minderung die Moderation und die Empfehlung; bei einer Suchmaschine das Ranking. Bei einem generativen Dienst verschiebt sich der Ansatzpunkt. Wenn die erzeugte Antwort das Produkt ist, dann ist die Antwort auch das, woran Minderung ansetzt. Das Gesetz verlangt keine Beseitigung jedes denkbaren Risikos, sondern eine verhältnismäßige, wirksame Reaktion – und die kann laut Verordnung bis zu Änderungen am Dienstdesign, an internen Systemen, an algorithmischen Funktionen, an der Durchsetzung der Nutzungsbedingungen und an der Moderation reichen. Der Abstand zwischen „Empfehlungssystem anpassen“ und „Antwortverhalten anpassen“ ist kleiner, als die technische Sprache vermuten lässt.
Konkret werden die Risiken, sobald man sie auf ein Antwort-System bezieht. Fachbeobachter und die deutsche Auslandsberichterstattung nennen als mögliche Prüfgegenstände Halluzinationen, erfundene Quellenangaben, Wahl-Desinformation, schädliche Ratschläge, Interaktionen im Bereich psychischer Gesundheit und Risiken für Minderjährige. Das sind keine erfundenen Schreckbilder – ein System, das Quellen frei erfindet oder in einer psychischen Krise falsch reagiert, wirft reale Fragen auf. Zugleich zeigt die Liste, wie weit der Ermessensspielraum reicht: Zwischen „erfundene Fußnote“ und „unerwünschte politische Aussage“ verläuft keine technische, sondern eine wertende Grenze.
Der Begriff, an dem alles hängt, ist „systemisches Risiko“ – und er ist für erzeugte Sprache nicht gemacht. Entwickelt wurde er für Netzwerke, in denen die Summe vieler Beiträge eine gesellschaftliche Wirkung entfaltet, die kein einzelner Beitrag hätte. Auf ein Antwort-System übertragen, verlangt er eine Übersetzung, die niemand bisher geleistet hat: Wann wird aus einer falschen Auskunft ein systemisches Risiko, und wann bleibt sie ein Einzelfehler? Wer diese Schwelle definiert, definiert zugleich, wie tief die Aufsicht in die Gestaltung der Antworten hineinreicht. Das ist keine Spitzfindigkeit, sondern die Stelle, an der aus einer abstrakten Kategorie eine konkrete Eingriffstiefe wird.
Genau hier setzen die verteidigenden Stimmen an, und sie gehören in diesen Text. Der DSA, so die Lesart der Kommission und ihr wohlgesonnener Beobachter, weist niemanden an, rechtmäßige Kritik, politische Meinungsverschiedenheit oder kontroverse Ansichten zu entfernen, nur weil jemand sie für schädlich hält. Verhältnismäßigkeit stehe im Zentrum; die Aufsicht frage, ob ein Anbieter glaubwürdige Systeme habe, um große Risiken zu verstehen, angemessen zu reagieren und seine Entscheidungen zu erklären. Ein Dienst könne Empfehlungseinstellungen ändern, Meldewege verbessern, Oberflächen umgestalten oder den Schutz Minderjähriger stärken – die passende Reaktion hänge vom Dienst und vom erkannten Risiko ab. Wer den DSA pauschal als Löschbefehl liest, verkürzt ihn also – so weit die eine Seite.
Die Gegenposition verkürzt nichts, sie fragt weiter. Eine akademische Analyse aus dem Jahr 2026 argumentiert, ChatGPT sei ein Hybrid aus Suchmaschine und Plattform und weise über alle vier zentralen DSA-Risikofelder hinweg – rechtswidrige Inhalte, Grundrechte, demokratische Integrität, öffentliche Gesundheit – ein Risikoprofil auf, das dem etablierter sehr großer Dienste vergleichbar sei. Das stützt die Einstufung juristisch. Es verschärft aber zugleich die eigentliche Frage: Wenn „Bedrohung demokratischer Prozesse“ oder „Wahl-Desinformation“ die Kategorie ist, an der Minderung ansetzt, dann verlangt das eine Definition dessen, was als Desinformation gilt – und eine Instanz, die sie trifft. Hinzu kommt ein schlichter Umstand, den auch nüchterne Fachbeobachter benennen: Kein Satz des DSA wurde für Chatbots geschrieben. Beide Seiten arbeiten gerade erst aus, wie ein Antwort-System sein Risikoprofil überhaupt dokumentiert.
Rund um diese Kette liegt der Apparat, der sie überprüfbar macht: eine jährliche unabhängige Prüfung, die der Anbieter bezahlt und deren Empfehlungen er umsetzen oder begründet ablehnen muss; eine unabhängige Compliance-Funktion mit ausreichender Autorität; ein bedingter Datenzugang, über den die Kommission und nach Prüfung durch den irischen Koordinator – auch zugelassene Forscher Einblick in algorithmische Gestaltung, Logik, Betrieb und Tests verlangen können; und Transparenzberichte, der erste binnen zwei Monaten nach Beginn der neuen Pflichten, danach mindestens halbjährlich. Aus der internen Selbstauskunft eines Unternehmens werden damit Unterlagen, die definierte äußere Akteure einsehen können. Das ist der praktische Unterschied zwischen einem freiwilligen Sicherheitsprogramm und der obersten DSA-Stufe – und zugleich der Grund, warum der Zugriff so weit reicht.
Der Präzedenzfall: X, Grok und die erste Strafe
Wie dieses Instrument in der Hand wirkt, lässt sich nicht an ChatGPT ablesen, dessen Frist erst läuft, wohl aber am jüngsten Vollzug. Am 05. Dezember 2025 verhängte die Kommission die erste Non-Compliance-Entscheidung unter dem DSA überhaupt: 120 Millionen Euro, rund 140 Millionen Dollar, gegen die Plattform X von Elon Musk. Vorausgegangen war eine Untersuchung, die zwei Jahre zuvor eröffnet worden war. Grundlage der Strafe waren drei Verstöße gegen Transparenzpflichten – rund um die als irreführend bewerteten blauen Verifikationshaken, das Werbe-Archiv und den Datenzugang für Forscher. X erhielt Fristen von 60 und 90 Tagen, um die Mängel zu beheben; bei Nichterfüllung drohten weitere Zwangsgelder. Es war der erste Ernstfall eines Regelwerks, das lange vor allem als Drohkulisse existiert hatte.
Die Strafe blieb dabei hinter dem zurück, was der Rahmen erlaubt hätte – bis zu sechs Prozent des Weltumsatzes –, und doch war ihre Wirkung symbolisch groß. Sie zeigte, dass die Kommission bereit ist, das Instrument zu ziehen, und sie lieferte die Vorlage für jedes weitere Verfahren: Transparenzpflichten zuerst, weil sie am klarsten nachweisbar sind, und ein abgestuftes Verfahren mit Fristen, bevor Zwangsgelder greifen. Ein Detail dieser Entscheidung schlägt die Brücke zur KI-Frage. Einer der drei Vorwürfe betraf den Datenzugang für Forscher. Genau diesen Hebel – die Pflicht, geprüften Wissenschaftlern Einblick in die inneren Abläufe zu geben – erhält die Aufsicht nun auch gegenüber ChatGPT. Was bei einer Plattform die Sichtbarkeit von Werbung und Moderation betrifft, betrifft bei einem Antwort-System die Logik, nach der Antworten entstehen.
Näher an der KI-Frage liegt ein zweiter Vorgang. Die Kommission untersucht die Einbindung von Grok, des KI-Chatbots auf X, nachdem das System auf Nutzeranfragen nichteinvernehmliche sexualisierte Darstellungen erzeugt hatte, von denen manche Missbrauch zu zeigen scheinen. Musk wies den Aufschrei als Vorwand für Zensur zurück; die zuständige Kommissarin Henna Virkkunen umriss das Ziel der Untersuchung als Prüfung, ob X seine Pflichten aus dem DSA erfüllt habe. Damit ist die Frage, wie sich der DSA auf ein generatives System anwenden lässt, keine Zukunftsmusik mehr – sie wird bereits an einem konkreten Fall durchbuchstabiert, parallel zur ChatGPT-Einstufung.
Der Vollzug reicht weiter. Gegen TikTok laufen Verfahren wegen mangelnder Werbetransparenz; in Italien wurde ein KI-Chatbot-Dienst mit einem Bußgeld belegt. Die Aufsicht baut sich seit rund zwei Jahren auf, Fall um Fall. Die Kommission demonstriert, dass sie ihr Plattformrecht auf neue KI-Dienste anwenden kann, ohne auf ein eigenes Gesetz für Gesprächsschnittstellen zu warten. Das ist die eigentliche Botschaft der Einstufung: nicht ein Einzelakt gegen ein Produkt, sondern eine Vorlage. Fachdienste ordnen sie ausdrücklich als fähigkeitsbasiertes Muster ein, das sich auf die nächsten großen Systeme – Gemini, Claude, Perplexity – ausdehnen lässt, sobald sie die Schwelle überschreiten. Bemerkenswert ist dabei ein Detail, das leicht untergeht: Auch die Werbung fällt unter die Prüfung. OpenAI hat für ChatGPT ein Anzeigengeschäft aufgebaut, das nach eigenen Angaben eine jährliche Erlösrate von rund einer Milliarde Dollar erreicht – und auch dieses Werbesystem muss künftig auf systemische Risiken hin bewertet werden.
Für OpenAI ist dabei fast alles neu. Reddit kennt das Handwerk der Moderation großer Mengen, Roblox das Feld des Kinderschutzes; ein Antwort-System hingegen muss erst erfinden, wie es sein Risikoprofil überhaupt beschreibt. Genau diese Neuartigkeit macht den Fall zum Testlauf – nicht nur für ein Unternehmen, sondern für die Frage, ob sich ein für Plattformen gebautes Recht überhaupt bruchlos auf erzeugte Sprache anwenden lässt.
Die transatlantische Bruchlinie
Damit verlässt der Vorgang das Feld der Regulierungstechnik und betritt das der Geopolitik. Denn was Brüssel als Aufsicht über global genutzte Informationssysteme versteht, liest Washington als Übergriff auf amerikanische Unternehmen und amerikanische Rede. Die Reaktion auf die X-Strafe machte die Bruchlinie sichtbar. US-Außenminister Marco Rubio nannte die Entscheidung einen Angriff auf amerikanische Tech-Plattformen und auf das amerikanische Volk. Musk selbst forderte, die EU abzuschaffen. Der Rechtsausschuss des US-Repräsentantenhauses ging weiter: Unter seinem Vorsitzenden Jim Jordan erwirkte er per Subpoena die 183-seitige Entscheidung und veröffentlichte sie, bevor die EU es tat, unter der Losung, amerikanische Innovation und amerikanische Rede gegen „ausländische Zensoren“ zu verteidigen. Dieselben Abgeordneten nahmen anschließend die Grok-Untersuchung ins Visier und deuteten sie als weiteren Beleg für eine transatlantische Bedrohung amerikanischer Innovation. (Hervorhebung durch die Redaktion.)
Diese Rahmung ist Teil des Befunds, nicht seine Auflösung. Wer sie übernimmt, macht sich die Interessenlage einer Seite zu eigen. Denn die Gegenrahmung ist ebenso interessengeleitet und ebenso benennbar. Für die Kommission ist der DSA kein Zensurinstrument, sondern Grundrechtsschutz und die Durchsetzung europäischer Regeln auf europäischem Boden. Der Titel der zuständigen Kommissarin – Exekutiv-Vizepräsidentin für technologische Souveränität, Sicherheit und Demokratie – trägt das Programm im Namen. Aus dieser Sicht geht es nicht um Meinung, sondern um Rechenschaft: Wer in Europa eine Reichweite von 159 Millionen Menschen erzielt, soll europäischen Prüfmaßstäben unterliegen. Genau in diesem Sinn erklärte Virkkunen zur Einstufung, die drei Dienste würden nun stärkerer Kontrolle und Rechenschaft unterliegen, entsprechend ihrer Wirkung auf Bürger und Gesellschaft.
Beide Rahmungen lassen sich nicht dadurch entkräften, dass man die andere lauter wiederholt. Sie markieren einen Zuständigkeitskonflikt, der älter ist als ChatGPT. Über Jahre setzte die EU darauf, mit der schieren Größe ihres Binnenmarkts globale Standards zu prägen – Unternehmen bauen Konformität für den europäischen Markt und liefern sie anschließend weltweit aus. Dieser „Brüssel-Effekt“ funktionierte, solange Regulierung als technische Marktfrage galt. Er stößt an Grenzen, seit die Gegenseite sie als Machtfrage behandelt. Die Trump-Regierung hat wiederholt angekündigt, gegen europäische Digitalregeln vorzugehen, beklagt eine gezielte Benachteiligung amerikanischer Konzerne und behandelt Verfahren gegen US-Unternehmen als Angriffe, auf die Vergeltung folgen könne. Aus einem stillen Standardsetzungsmechanismus ist ein offener geopolitischer Streit geworden.
In Brüssel wird diese Verschiebung durchaus wahrgenommen. Wo man früher darauf vertraute, dass der Markt die europäischen Regeln von selbst exportiere, wächst die Einsicht, dass sich Standardsetzung nicht mehr allein über die Anziehungskraft des Binnenmarkts durchsetzen lässt. Auf amerikanischer Seite ist der Konflikt in die große Linie eingebettet: Die Regierung hat europäische Digitalaufsicht als strategisches Problem markiert und behandelt sie nicht als Verbraucherschutz, sondern als Frage der Macht über Schlüsselindustrien. Zwei Durchsetzungslogiken stehen einander gegenüber. Die europäische wirkt über den Zugang zum Markt: Wer die 450 Millionen Verbraucher der Union erreichen will, unterwirft sich ihren Regeln. Die amerikanische wirkt über Drohung und Vergeltung: Handelsinstrumente, diplomatischer Druck, die Aussicht auf Gegenmaßnahmen. Die ChatGPT-Einstufung trifft damit auf einen Boden, der längst vermint ist.
Für einen generativen Dienst verschärft sich dieser Konflikt, weil hier nicht mehr nur strittig ist, welche Beiträge zulässig sind, sondern welche Antworten ein System geben darf. Ein europäischer Nutzer könnte bei politisch heiklen Fragen am Ende andere Ergebnisse erhalten als ein Nutzer außerhalb der Union – nicht durch offene Anordnung, sondern als Nebenwirkung von Konformität. Genau an diesem Punkt liegt der geopolitische Kern: Der Streit um Zuständigkeit erreicht die Ebene, auf der Information entsteht – und keine der beiden Seiten kann ihn allein entscheiden, ohne dass die andere ihre eigene Kontrolle über dieselben Systeme geltend macht.
Die neue Kontrollfläche
Was bleibt, wenn man Empörung und Beruhigung gleichermaßen abzieht, ist ein nüchterner struktureller Befund. Mit der Einstufung existiert ein Instrument, das einen Anbieter verpflichten kann, an einer generativ erzeugten Antwort etwas zu ändern – über die Kette aus Risikobewertung, verhältnismäßiger Minderung und Prüfung. Dieses Instrument ist nicht mechanisch, sondern ermessensgeleitet: Das Gesetz verlangt eine begründete Verbindung zwischen erkanntem Risiko und gewählter Reaktion, nicht jede mögliche Maßnahme in jedem Fall. Ermessen aber braucht jemanden, der es ausübt.
Diesen Jemand benennt die Verordnung eindeutig: Für die oberste Stufe beaufsichtigt die Kommission unmittelbar. Sie ist damit nicht nur Regelsetzer, sondern Aufseher über ein Instrument, dessen Kategorien – „Wahl-Desinformation“, „Bedrohung des bürgerlichen Diskurses“ – sie selbst auslegt. In vielen der Konflikte, deren „Risiken“ hier verwaltet werden, ist die Union zugleich Partei. Das ist kein Vorwurf einer Absicht, sondern die Beschreibung einer Konstellation: Wer eine Kategorie definiert und zugleich ihre Einhaltung überwacht, sitzt an einer Kontrollfläche, deren Reichweite von der Auslegung abhängt. Und anders als bei der Löschung eines einzelnen Beitrags, die sichtbar bleibt, verschwindet eine vorsorglich anders formulierte Antwort spurlos – sie sieht aus wie jede andere Antwort auch.
Diese Unsichtbarkeit schneidet in beide Richtungen. Sie erschwert dem Kritiker den Nachweis, dass überhaupt etwas verändert wurde – und sie erschwert der Aufsicht den Nachweis, dass nichts Unzulässiges geschah. Der DSA versucht, diese Lücke mit Prüfung und Datenzugang zu schließen. Ob Audits und Forscherzugang ausreichen, um Verschiebungen im Antwortverhalten sichtbar zu machen, wird sich erst zeigen, wenn die ersten Berichte vorliegen. Bis dahin bleibt die Kontrollfläche eine Möglichkeit, deren Gebrauch niemand von außen zuverlässig messen kann.
Die offene Frage lautet deshalb nicht, ob Brüssel „die Wahrheit programmiert“ – das wäre eine Absichtsunterstellung, die sich nicht belegen lässt. Sie lautet: Wenn die erzeugte Antwort zum Gegenstand einer Risikokategorie wird, wer zieht dann die Grenze zwischen unerwünschter Information und legitimer Abweichung, und an welchem Maßstab? Dieselbe Vorlage, die heute für ChatGPT gilt, steht für jedes große generative System bereit. Die Antwort auf diese Frage wird nicht in Pressemitteilungen fallen, sondern im Vollzug – Prüfbericht für Prüfbericht.
Sie fügt sich zudem in ein größeres Bild. Wer die europäische Aufsichtsarchitektur der vergangenen Jahre nachzeichnet – von der Plattformregulierung über die Debatten um Nachrichtendurchleuchtung bis zur Förderung des „richtigen“ Informationsökosystems –, erkennt eine Bewegung, in der immer mehr Schnittstellen zwischen Bürger und Information unter institutionelle Beobachtung geraten. Die KI-Aufsicht ist der jüngste, aber nicht der letzte Baustein. Ob dieses Ganze als Schutz oder als Verengung zu lesen ist, entscheidet nicht die Absicht der Erbauer, sondern die Summe dessen, was am Ende möglich wird.
Drei Szenarien
Aus der heutigen Lage lassen sich drei Entwicklungen denken, ohne dass eine davon feststünde.
Im ersten Szenario bleibt es bei der Form. Die Einstufung erschöpft sich in Dokumentation, Audits und halbjährlichen Berichten; das Antwortverhalten der Systeme ändert sich kaum, weil sich die Minderungspflichten auf Verfahren und Nachweise richten, nicht auf Inhalte. Dies ist die Lesart der Verteidiger: mehr Rechenschaft, kein Eingriff in legitime Rede. Für sie spricht, dass der DSA Verhältnismäßigkeit verlangt und rechtmäßige Meinung ausdrücklich nicht zum Löschgegenstand macht. In dieser Welt ist die Einstufung vor allem ein bürokratischer Mehraufwand, den ein Konzern von der Größe OpenAIs schultert wie andere große Dienste vor ihm. Auch die Präzedenz spräche dafür: Die etablierten Plattformen haben ihre DSA-Pflichten erfüllt, ohne dass ihr Kerngeschäft verschwunden wäre.
Im zweiten Szenario wirkt weniger die Vorschrift als der Schatten, den sie wirft. Unter dem Druck aus Minderungspflichten, jährlicher Prüfung und der Aussicht auf Bußgelder von bis zu sechs Prozent des Weltumsatzes gestalten Anbieter politisch heikle Antworten vorsorglich vorsichtiger – nicht, weil eine Behörde es anordnet, sondern weil die Vermeidung von Risiko billiger ist als der Streit darüber. Am Ende erhielte ein Nutzer in der EU bei sensiblen Fragen systematisch andere Antworten als ein Nutzer außerhalb. Dies ist die Sorge der Kritiker, und sie stützt sich auf ein beobachtbares Muster: Unternehmen bauen Konformität für Europa und liefern sie – oder eben ihre engere Variante – weiter aus. Die Grenze zum ersten Szenario ist fließend, und niemand wird den Übergang je datieren können, weil er sich in der Textur der Antworten selbst vollzieht. Es gäbe keine Anordnung, gegen die man klagen könnte, und kein Dokument, das den Wandel belegt – nur die schleichende Angleichung dessen, was ein System zu heiklen Fragen noch sagt.
Im dritten Szenario setzt sich der Zuständigkeitskonflikt in Fragmentierung um. Verschärft Washington seine Gegenwehr und hält Brüssel seinen Kurs, könnten Anbieter ihr Verhalten nach Rechtsräumen trennen oder einzelne Märkte meiden. Der Bruch, der die Plattformwelt bereits in nationale Zonen zerlegt hat, erreichte dann die generative Schicht – mit der Folge, dass die Antwort auf dieselbe Frage davon abhinge, unter welcher Jurisdiktion sie gestellt wird. Für die europäischen Nutzer wäre das die paradoxeste Folge: Eine Aufsicht, die im Namen ihrer Rechte errichtet wurde, endete darin, ihnen den Zugang zu Systemen zu verengen, die anderswo offen verfügbar bleiben. Es ist zugleich das Szenario, in dem der wirtschaftliche Hebel am deutlichsten würde – ein Markt von 450 Millionen Menschen ist für keinen Anbieter beiläufig, und keine Regierung verliert gern die Werkzeuge, die auf ihrem Boden genutzt werden. Welches dieser Szenarien trägt, hängt weniger vom Gesetzestext ab als von den Entscheidungen, die zwischen der Notifizierung und dem Fristende zu Beginn des Jahres 2027 fallen.
Befund
Der 31. August 2026 hat keinen Dienst verurteilt und keine Antwort verboten. Er hat etwas Grundlegenderes getan: Ein Aufsichtsinstrument, das für die Verteilung von Inhalten gebaut wurde, reicht nun an ihre Erzeugung heran. Die Fähigkeit, einen Anbieter zur Änderung einer generativ erzeugten Antwort zu verpflichten, existiert – ermessensgeleitet, beaufsichtigt von einer politischen Exekutive, die zugleich Partei in vielen der betroffenen Konflikte ist. Ob und wie diese Fähigkeit genutzt wird, ist damit nicht beantwortet, sondern gestellt.
Das ist keine kleine Verschiebung. Wer bestimmt, welche Beiträge in einem Netzwerk zirkulieren, greift in einen Marktplatz ein. Wer beeinflusst, wie ein System auf die Fragen von 159 Millionen Menschen antwortet, greift näher an die Bildung von Urteilen heran – dorthin, wo aus Information Meinung wird. Das gilt unabhängig davon, ob dieser Zugriff je ausgeübt wird; schon seine Existenz verändert die Statik. Diese Statik zu benennen, ohne sie zu einer Absicht zu erklären, ist der Sinn dieser Analyse.
Für den Leser folgt daraus keine Beruhigung und kein Alarm, sondern eine Blickrichtung. Nicht die Überschriften über Grundrechtsschutz oder über Zensur werden zeigen, was aus dieser Kontrollfläche wird, sondern der Vollzug: die ersten Risikobewertungen, die ersten Prüfberichte, der erste Streit über eine konkrete Antwort. Hör nicht, was sie sagen – schau, was sie tun. Die nächsten Monate liefern das Material.
Über den Autor
Michael Hollister war sechs Jahre Bundeswehrsoldat (SFOR, KFOR) und blickt hinter die Kulissen militärischer Strategien. Nach 14 Jahren im IT-Security-Bereich analysiert er primärquellenbasiert europäische Militarisierung, westliche Interventionspolitik und geopolitische Machtverschiebungen. Ein Schwerpunkt seiner Arbeit liegt auf dem asiatischen Raum, insbesondere Südostasien, wo er strategische Abhängigkeiten, Einflusszonen und Sicherheitsarchitekturen untersucht. Hollister verbindet operative Innensicht mit kompromissloser Systemkritik – jenseits des Meinungsjournalismus. Seine Arbeiten erscheinen zweisprachig auf www.michael-hollister.com sowie in kritischen Medien im deutsch- und englischsprachigen Raum.
Quellenverzeichnis
Primärquellen und Rechtsgrundlage
- Europäische Kommission – Commission designates ChatGPT, Reddit, Roblox under Digital Services Act (Pressemitteilung, 31. August 2026): https://digital-strategy.ec.europa.eu/en/news/commission-designates-chatgpt-reddit-roblox-under-digital-services-act
- Europäische Kommission – Presscorner, Vollfassung IP/26/1772 (im Browser aufrufbar): https://ec.europa.eu/commission/presscorner/detail/en/ip_26_1772
- EUR-Lex – Verordnung (EU) 2022/2065 (Digital Services Act), Volltext mit Art. 33 (Einstufung/Frist), Art. 34-35 (Risikobewertung/-minderung), Art. 37 (Audit), Art. 40 (Datenzugang), Art. 42 (Transparenzberichte), Art. 74 (Geldbußen): https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32022R2065
Wissenschaftliche Analyse
- Toni Lorente / Kathrin Gardhouse – Between Search and Platform: ChatGPT Under the DSA (arXiv, 2026): https://arxiv.org/pdf/2601.17064
Einordnung und Fachberichterstattung
- PYMNTS – ChatGPT Facing Dual Regulatory Regimes Under New EU Designation (01. September 2026): https://www.pymnts.com/news/artificial-intelligence/2026/chatgpt-facing-dual-regulatory-regimes-under-new-eu-designation/
- WinBuzzer – EU Now Regulates ChatGPT as a Very Large Online Search Engine (01. September 2026): https://winbuzzer.com/2026/09/01/eu-designates-chatgpt-tougher-dsa-search-engine-scrutiny-xcxwbn/
- The European Times – EU Puts ChatGPT, Reddit and Roblox Under Stricter Rules (September 2026): https://europeantimes.news/2026/09/eu-puts-chatgpt-reddit-and-roblox-under-stricter-rules/
- Technology.org – EU Puts ChatGPT, Reddit, Roblox Under DSA (01. September 2026): https://www.technology.org/2026/09/01/eu-dsa-chatgpt-reddit-roblox-designation/
- Business Standard – EU classifies ChatGPT as ‚Very Large Online Search Engine‘ under DSA (01. September 2026): https://www.business-standard.com/world-news/what-does-the-eu-very-large-search-engine-tag-mean-for-chatgpt-126090100678_1.html
- Windows Report – ChatGPT, Reddit, and Roblox Now Face a Major New EU Compliance Deadline: https://windowsreport.com/chatgpt-reddit-and-roblox-now-face-a-major-new-eu-compliance-deadline/
- AI Weekly – EU designates ChatGPT a Very Large Search Engine under DSA: https://aiweekly.co/alerts/eu-designates-chatgpt-a-very-large-search-engine-under-dsa
Transatlantische Dimension und Präzedenzfall (X / Grok)
- PBS NewsHour / AP – EU fines Elon Musk’s X 120 million euros for breaching bloc’s social media law (05. Dezember 2025): https://www.pbs.org/newshour/world/eu-fines-elon-musks-x-120-million-euros-for-breaching-blocs-social-media-law
- Fortune / AP – Elon Musk’s X fined 140 million dollars by EU for breaching digital regulations (06. Dezember 2025): https://fortune.com/2025/12/06/elon-musk-x-fined-140-million-by-eu-for-breaching-digital-regulations/
- CNBC – Elon Musk: EU should be abolished after X fined 140 million dollars (08. Dezember 2025): https://www.cnbc.com/2025/12/08/elon-musk-eu-should-be-abolished-after-x-fined-140-million.html
- Time – Elon Musk and Trump Officials Go to War With the E.U. Over Fine (April 2026): https://time.com/7339192/elon-musk-eu-x-fine-trump/
- Tech Policy Press – Unpacking the Politics of the EU’s 120M Euro Fine of Musk’s X (Dezember 2025): https://www.techpolicy.press/unpacking-the-politics-of-the-eus-120m-fine-of-musks-x/
- Tech Policy Press – EU Decision Behind 120m Euro Fine on Musk’s X Released by US Lawmakers (Januar 2026): https://www.techpolicy.press/eu-decision-behind-120m-fine-on-musks-x-released-by-us-lawmakers/
 Weitere Artikel von:
 Empfehlen via E-Mail
 Empfehlen via Whatsapp
 Gratis-Newsletter abonnieren